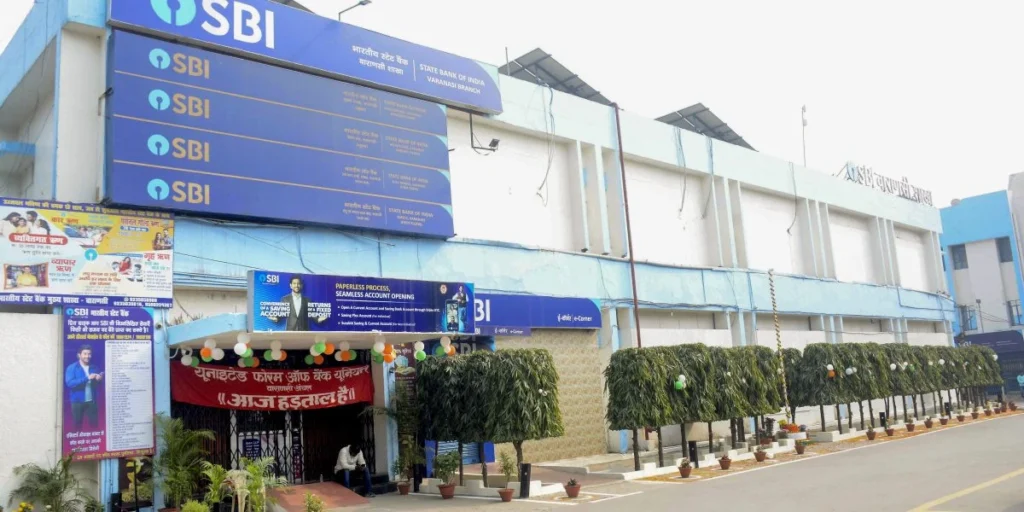
State Bank of India ने यह पहचान की है कि उसके 3,897 ग्राहकों के रिकॉर्ड डार्क वेब पर दिखाई दिए हैं। इन रिकॉर्ड्स में ग्राहकों की व्यक्तिगत पहचान से जुड़ी महत्वपूर्ण जानकारियां शामिल हैं। यह मामला सुरक्षा अलर्ट मिलने के बाद सामने आया है।
भारत के सबसे बड़े ऋणदाता बैंक से जुड़ी इस घटना ने देश के साइबर सुरक्षा और डेटा सुरक्षा ढांचे की मजबूती पर सवाल खड़े कर दिए हैं। बैंक को 16 अक्टूबर 2026 को संभावित डेटा लीक के संबंध में अलर्ट मिले थे।
ये चेतावनियां बैंक के थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, Defence Cyber Agency और भारतीय कंप्यूटर इमरजेंसी रिस्पांस टीम, जिसे CERT-In कहा जाता है, की तरफ से आई थीं। इससे पहले X पर एक साइबर सुरक्षा निगरानी अकाउंट ने बताया था कि Siriusim नाम का एक समूह बैंक से जुड़े लगभग 3,75,000 डेटा रो और 2,722 PDF दस्तावेजों को जारी करने का दावा कर रहा था।
डेटा लीक की जांच और शेयर बाजार को सूचना
बैंक ने 21 अक्टूबर 2026 तक SEBI नियमों के तहत स्टॉक एक्सचेंजों को एक औपचारिक प्रकटीकरण दाखिल किया। इस फाइलिंग में पुष्टि की गई कि ऑनलाइन उपलब्ध 3,75,000 रिकॉर्ड्स के शुरुआती विश्लेषण के बाद बैंक ने 3,897 विशिष्ट ग्राहक प्रविष्टियों को अलग किया है।
लीक हुए इन रिकॉर्ड्स में ग्राहकों की कई निजी जानकारियां शामिल थीं, जिनमें ये विवरण मौजूद हैं:
- पंजीकृत मोबाइल नंबर और नाम
- लिंग और ईमेल एड्रेस
- जन्म तिथि और आवासीय पता
- ब्रांच आइडेंटिफायर और Customer Information File नंबर
- लीड आईडी और लोन रिकॉर्ड से संबंधित मेटाडेटा
सिस्टम की स्थिति और सुरक्षा उपाय
State Bank of India ने सार्वजनिक रूप से कहा है कि इस घटना का उसके मुख्य व्यावसायिक संचालन या वित्तीय प्रदर्शन पर कोई भौतिक प्रभाव नहीं पड़ा है। बैंक के आधिकारिक संचार के अनुसार सभी अकाउंट बैलेंस पूरी तरह सुरक्षित हैं।
हालांकि बैंक ने अपने केंद्रीय सिस्टम में किसी सेंधमारी की रिपोर्ट नहीं की है, लेकिन उसने अपने इंसिडेंट रिस्पांस प्रोटोकॉल को सक्रिय कर दिया है। स्थिति का पूरा आकलन करने के लिए CERT-In द्वारा पैनल में शामिल एक स्वतंत्र साइबर सुरक्षा एजेंसी की मदद ली जा रही है।
इस रेगुलेटरी फाइलिंग के विवरण को Business Standard, The Wire, India Today, Times of India, CNBC-TV18, Hindustan Times और The Tribune जैसे प्रतिष्ठित आउटलेट्स ने रिपोर्ट किया है। ये रिपोर्ट्स डार्क वेब पर डाले गए डेटा की विशाल मात्रा और प्रभावित व्यक्तियों की सीमित संख्या के बीच के अंतर को उजागर करती हैं।
बैंकिंग साइबर सुरक्षा विशेषज्ञों का मानना है कि CERT-In और एक स्वतंत्र एजेंसी की भागीदारी ऐसी घटनाओं को संभालने का मानक तरीका है। उन्होंने यह भी नोट किया कि पुष्टि किए गए रिकॉर्ड्स की कम संख्या यह संकेत दे सकती है कि बड़े डेटा डंप में बहुत सारा शोर या गैर-ग्राहक सामग्री शामिल थी।
पारदर्शिता पर सवाल और भविष्य का जोखिम
Internet Freedom Foundation ने नोटिफिकेशन प्रक्रिया की पारदर्शिता को लेकर चिंता जताई है। उन्होंने कहा कि बैंक ने बाजार एक्सचेंजों को तो सूचित किया, लेकिन उसने तुरंत कोई सार्वजनिक एडवाइजरी जारी नहीं की और न ही उन 3,897 व्यक्तियों को सीधी सूचना दी जिनका डेटा लीक हुआ था। कांग्रेस प्रवक्ता Pawan Khera ने भी ग्राहकों को सूचना देने के समय पर सवाल उठाए हैं।
लीक हुए व्यक्तिगत डेटा का उपयोग प्रभावित ग्राहकों के खिलाफ फिशिंग या सोशल इंजीनियरिंग हमलों के लिए किया जा सकता है। भले ही वित्तीय सिस्टम से समझौता नहीं हुआ है, लेकिन इन विशिष्ट व्यक्तियों के लिए जोखिम अभी भी बढ़ा हुआ है।
बैंक ने संकेत दिया है कि लीक हुए डेटा में पासवर्ड, पिन या ट्रांजैक्शन डेटा जैसे संवेदनशील क्रेडेंशियल्स शामिल नहीं हैं। अब आगे की कार्रवाई स्वतंत्र एजेंसी द्वारा किए जा रहे आकलन के पूरा होने पर निर्भर करेगी।
State Bank of India से उम्मीद है कि वह आगे के सुधारात्मक उपाय लागू करेगा और ग्राहकों के लिए अधिक विस्तृत एडवाइजरी जारी कर सकता है। रेगुलेटर्स इस बात पर नजर रखेंगे कि क्या कोई सिस्टमिक विफलता हुई है। इस बीच, बैंक ने सभी ग्राहकों को उन अनचाही कॉल या मैसेज से सतर्क रहने की सलाह दी है जो उनके खातों से संबंधित होने का दावा करते हैं।