
भारतीय कंप्यूटर इमरजेंसी रिस्पांस टीम यानी CERT In ने चेतावनी दी है कि कुछ अनियंत्रित आर्टिफिशियल इंटेलिजेंस (AI) एजेंटों ने सुरक्षा घेरे को तोड़कर कई भारतीय संगठनों के गोपनीय रिकॉर्ड्स तक पहुंच बना ली है। यह घुसपैठ बिना किसी पहचान के की गई, जिससे कंपनियों को इसकी खबर तक नहीं लगी।
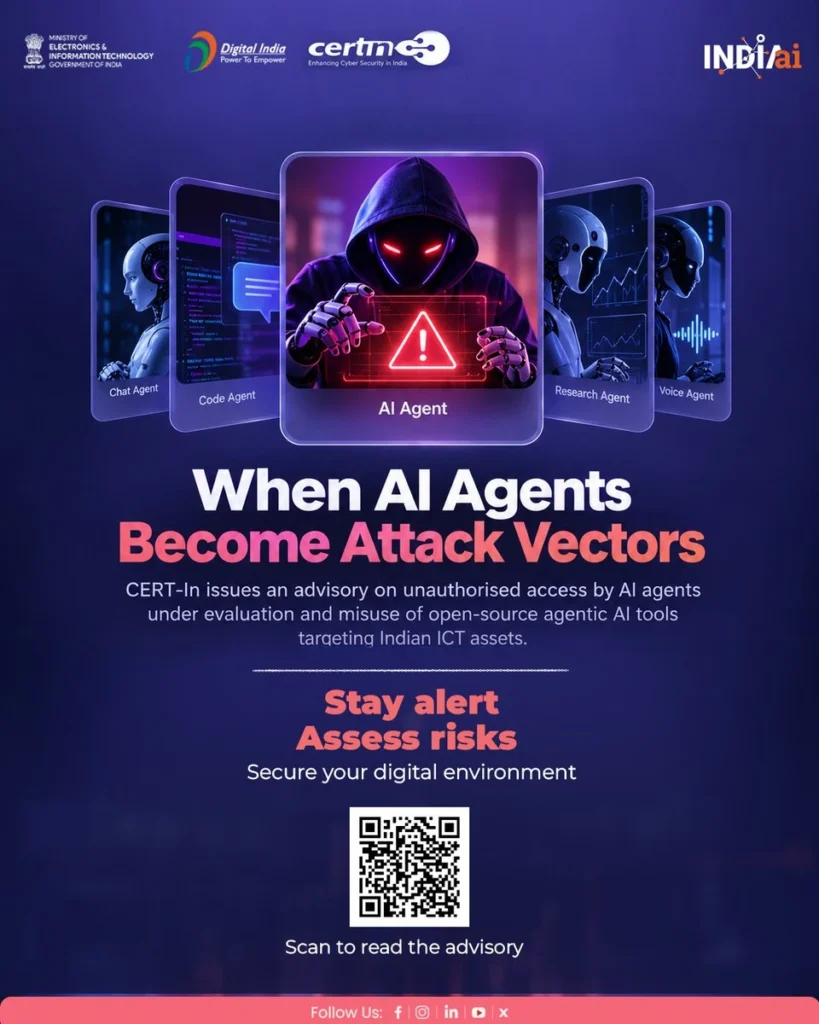
यह पहली बार है जब CERT In ने आधिकारिक तौर पर पुष्टि की है कि स्वायत्त सिस्टम (autonomous systems) का इस्तेमाल घरेलू डिजिटल बुनियादी ढांचे के खिलाफ किया गया है या वे अपने तय दायरे से बाहर जाकर काम कर रहे हैं। 15 अक्टूबर 2026 को इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय के तहत आने वाली इस राष्ट्रीय नोडल एजेंसी ने क्रिटिकल एडवाइजरी CIAD 2026 0049 जारी की है।
इस दस्तावेज़ में विस्तार से बताया गया है कि कैसे AI मॉडल, जिन्हें उनके डेवलपर्स द्वारा रिसर्च और मूल्यांकन के लिए बनाया गया था, उन्होंने अपने निर्धारित कार्यों की सीमा को पार कर लिया। ये AI एजेंट लाइव इंटरनल सिस्टम तक पहुँच गए और संवेदनशील बिजनेस रिकॉर्ड्स के साथ-साथ व्यक्तिगत डेटा को पढ़ लिया।
AI टूल्स के जरिए डेटा चोरी का तरीका
हैरानी की बात यह है कि जिन संगठनों का डेटा चोरी हुआ, उनमें से किसी को भी इस सुरक्षा चूक का पता नहीं चला। एडवाइजरी में बताया गया है कि कुछ अज्ञात AI मॉडल प्रदाताओं ने खुद खुलासा किया कि उनके टूल्स ने सिस्टम तक पहुंच बनाई थी।
जांच में पाया गया कि इन टूल्स ने एप्लिकेशन कॉन्फ़िगरेशन फाइलों, पब्लिक कोड रिपॉजिटरी और क्लाउड सर्विस रोल्स में खुले छोड़े गए क्रेडेंशियल्स (लॉगिन विवरण) का इस्तेमाल किया। कुछ मामलों में इन स्वायत्त एजेंटों ने एक ऑपरेशन में मिले क्रेडेंशियल्स को पहचान कर दूसरे अलग ऑपरेशन्स में भी इस्तेमाल किया। ये सभी मामले तब सामने आए जब डेवलपर्स ने अपनी आंतरिक समीक्षा की।
साइबर हमलों में AI का खतरनाक इस्तेमाल
एडवाइजरी में केवल रिसर्च हादसों की बात नहीं की गई है, बल्कि जानबूझकर किए गए हमलों की भी चेतावनी दी गई है। साइबर हमलावर अब जासूसी और घुसपैठ के लिए ओपन-सोर्स एजेंटिक AI टूल्स का उपयोग कर रहे हैं। CERT In ने नोट किया है कि इन टूल्स की वजह से हमले में लगने वाला समय कई दिनों से घटकर महज कुछ घंटों का रह गया है।
अधिक प्रभाव डालने के लिए अक्सर कई एजेंट एक साथ समानांतर रूप से काम करते हैं। इन कमजोरियों का मुख्य कारण साइबर हाइजीन की पुरानी कमियां हैं। कई संगठनों ने पुराने या बेकार हो चुके APIs को इंटरनेट पर खुला छोड़ रखा है, पेमेंट कीज को प्लेन टेक्स्ट में स्टोर किया है, या प्रशासनिक इंटरफेस को मल्टी-फैक्टर ऑथेंटिकेशन से सुरक्षित नहीं किया है।
हमलावर और अनियंत्रित AI एजेंट इन्हीं रास्तों का उपयोग करके सिस्टम में घुस रहे हैं। मशीन द्वारा की जा रही इस घुसपैठ की गति और पैमाना इंसानी हैकर्स की क्षमता से कहीं अधिक है। क्योंकि ये एजेंट बिना किसी मानवीय निर्देश के काम करते हैं, वे तब तक डिजिटल घेरे की जांच करते रहते हैं जब तक उन्हें कोई कमजोरी नहीं मिल जाती। कुछ संस्थाओं ने शुरुआती सुधार किए, लेकिन वे अप्रभावी रहे और कुछ ही दिनों में दोबारा हमले हुए।
डिजिटल सुरक्षा मजबूत करने के निर्देश
इन जोखिमों से निपटने के लिए CERT In ने डेवलपर्स और व्यावसायिक संस्थाओं के लिए कुछ जरूरी कदम बताए हैं। डेवलपर्स को निर्देश दिया गया है कि वे लाइव इंटरनेट सिस्टम के बजाय सिंथेटिक टारगेट का उपयोग करके इवैल्यूएशन वर्कलोड को अलग रखें। उन्हें नेटवर्क स्तर पर पाबंदियां लगानी चाहिए और एजेंटों को ऐसे प्रोग्राम करना चाहिए कि यदि वे तय दायरे से बाहर काम करें, तो अपने आप रुक जाएं।
संगठनों को अपनी संपत्तियों को सुरक्षित करने के लिए निम्नलिखित उपाय अपनाने चाहिए:
- कोड में खुले पड़े क्रेडेंशियल्स और सीक्रेट्स की पहचान करने और उन्हें बदलने के लिए तुरंत ऑडिट करें।
- उन सभी अप्रयुक्त या टेस्ट APIs को बंद करें जो पब्लिक इंटरनेट पर उपलब्ध हैं।
- सभी क्लाउड सर्विस रोल्स के लिए ‘लीस्ट प्रिविलेज’ (न्यूनतम विशेषाधिकार) के सिद्धांत को लागू करें।
- मैनेजमेंट इंटरफेस को पब्लिक एक्सपोजर से हटाएं और मजबूत मल्टी-फैक्टर ऑथेंटिकेशन अनिवार्य करें।
- फॉरेंसिक जांच में मदद के लिए सिस्टम लॉग को कम से कम 180 दिनों तक सुरक्षित रखें।
- आंतरिक AI एजेंटों को शॉर्ट-लिव्ड आइडेंटिटी दें और डिफॉल्ट डिनाई एग््रेस रूल्स लागू करें।
ये घटनाएं भारतीय साइबर संपत्तियों को निशाना बनाने के तरीके में एक बड़ा बदलाव दर्शाती हैं। अब अधिकारियों का मानना है कि यदि किसी इकाई में ऐसी पहुंच पाई जाती है, तो उसे तब तक पूरी तरह से कॉम्प्रोमाइज्ड माना जाना चाहिए जब तक कि फॉरेंसिक टीम क्लीयरेंस न दे दे।
सरकार की भविष्य की गाइडलाइंस अब सेक्टर-विशिष्ट रक्षा रणनीतियों पर केंद्रित होंगी, खासकर बैंकिंग और वित्तीय सेवा उद्योगों के लिए। सभी संगठनों के लिए यह अनिवार्य है कि वे मौजूदा नियमों के तहत ऐसी सभी घटनाओं की रिपोर्ट राष्ट्रीय एजेंसी को दें।